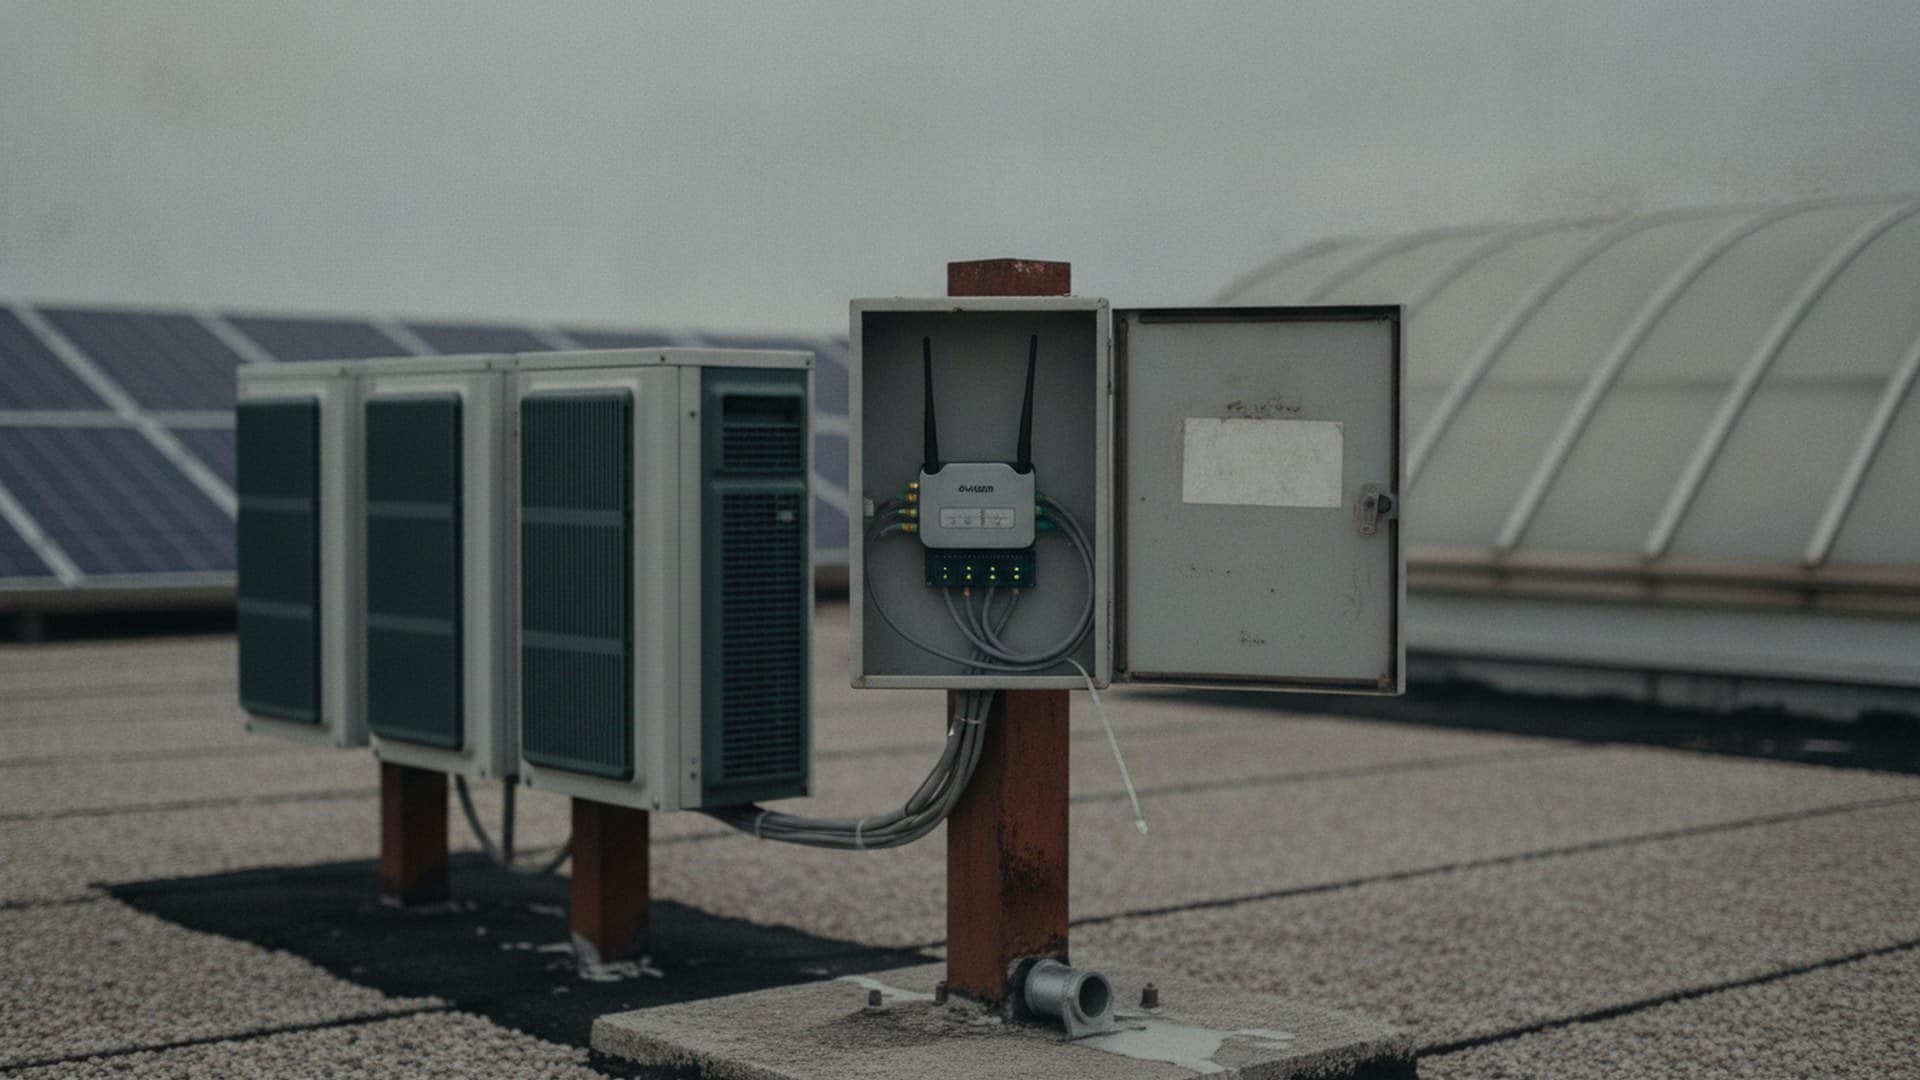
Un estudio de la firma de ciberseguridad Modat con el Centro Nacional de Ciberseguridad de Países Bajos (NCSC-NL), titulado To See the Wind and the Sun, ha contado 8.547 sistemas de control de parques solares y eólicos accesibles desde internet en 35 países europeos: 7.942 solares y 605 eólicos. España aporta 2.766 instalaciones solares, el 35% del total y una de cada tres de Europa, muy por delante de Grecia (1.860), Italia (753) y Alemania (672). Algunos de esos paneles de administración no tenían ninguna autenticación: los investigadores llegaron a controladores industriales y a la interfaz de una turbina desde la que se veía en tiempo real cuánto producía y dónde estaba. La cifra ha vuelto a los titulares el pasado fin de semana y conviene leerla bien: no son 2.766 ataques, son 2.766 puertas abiertas. Para las empresas que en los últimos años han puesto fotovoltaica en la cubierta —8,8 GW de autoconsumo industrial en España— la pregunta es simple: ¿cuántas de esas puertas son suyas?
Qué ha pasado
El escaneo no buscaba vulnerabilidades sofisticadas, sino algo más básico: interfaces web de inversores, registradores de datos (dataloggers) y sistemas de control (SCADA) publicadas en internet sin protección suficiente. El NCSC-NL resume sus recomendaciones en tres frases: retirar de la red pública las interfaces de administración, controlar los accesos de proveedores y terceros, y conservar la capacidad de operar la planta a mano si lo digital falla. Ninguna exige inversión relevante; todas chocan con la comodidad del mantenimiento remoto.
¿Por qué España lidera la lista? Por el tamaño y la velocidad de su parque renovable, y por una cadena que cualquiera que haya instalado autoconsumo reconoce: el promotor encarga la planta a un instalador, contrata el mantenimiento a un tercero y este subcontrata la monitorización a un especialista que coloca su propio router 4G y su pasarela. Cada eslabón abre un acceso y ninguno responde del conjunto. La rotación del personal técnico deja configuraciones huérfanas, y la prisa por conectar primó la puesta en marcha sobre el cierre de los accesos.
El marco legal va por detrás: la directiva europea de ciberseguridad NIS2, que incluye a la energía entre los sectores de alta criticidad y obliga a auditar la cadena de suministro y a notificar incidentes, debía estar transpuesta en octubre de 2024; España sigue sin ley en el BOE y la Comisión la llevó ante el Tribunal de Justicia de la UE en julio. Pero la exposición no espera a la ley.
Por qué importa a una planta con autoconsumo
El inversor de la cubierta no es un panel más: es un equipo de potencia conectado a la red interna de la fábrica. Desde su interfaz de administración se puede parar la producción, cambiar la consigna de exportación o los parámetros de red, y, en el peor caso, usarlo como puerta hacia el resto de la red de planta — autómatas, SCADA, sistema de gestión energética. Y aunque nadie toque nada, la interfaz expuesta publica cuánto produce la planta, cuándo trabaja y dónde está: información que no debería estar a un clic de cualquiera.
Hay un segundo frente que afecta directamente a quien gestiona la energía: el sistema de gestión energética (EMS) suele leer el inversor, los contadores y las submedidas. Si esa integración se hizo abriendo puertos en el router para que «la nube vea el inversor», la plataforma de energía es también la puerta. Ya hablamos del coste de un ciberincidente en el sector —cinco millones de media— y de dónde conviene alojar la plataforma; esta semana la pregunta es más concreta: cómo está conectada.
Qué pueden hacer las empresas esta semana
- Inventariar las interfaces. Lista de todos los equipos de la planta solar con dirección IP: inversores, dataloggers, routers 4G, pasarelas del instalador y del mantenedor. Si nadie sabe cuántos hay, ese es el primer hallazgo.
- Comprobar qué se ve desde fuera. Pedir al responsable de sistemas que verifique si alguna de esas interfaces responde desde internet (redirecciones de puertos en el router, routers 4G con IP pública, accesos «temporales» del instalador que nunca se cerraron). Es una comprobación de una hora.
- Cerrar y encapsular. Nada de administración expuesta: acceso remoto solo por VPN o conexión saliente desde el equipo hacia una plataforma, con doble factor; contraseñas por defecto cambiadas; firmware actualizado; los equipos de la planta solar en su propio segmento de red, separados del resto de la fábrica.
- Integrar en solo lectura. El EMS necesita leer potencia, energía y estado; no necesita escribir consignas. La integración debe ser de lectura, con cuenta propia y registro de accesos, y la escritura, si existe, acotada y auditada.
- Poner la cadena de suministro por escrito. Quién accede, desde dónde, con qué cuenta y hasta cuándo, en el contrato de mantenimiento. Es lo que NIS2 va a exigir; es razonable exigirlo ya.
- Saber operar a mano. Si mañana hay que desconectar la monitorización, ¿la planta sigue produciendo y alguien sabe hacerlo?
La mirada PowerCloud
La forma en que una plataforma de gestión energética se conecta a los equipos decide si es parte del problema o de la solución. Integrar cualquier inversor, contador o sensor sin abrir la planta a internet —conexión saliente desde una pasarela local, lectura de los datos sin escribir consignas, cuentas propias y registro de quién accede a qué— es lo que separa un sistema que da visibilidad de uno que añade una puerta más. Y la decisión de dónde vive esa plataforma —en los servidores de la empresa, en su propia nube o en una nube pública— debería tomarla quien conoce sus requisitos de seguridad, no el instalador que llegó primero. La visibilidad de la energía, por cierto, también sirve aquí: una producción solar que cae a cero a mediodía sin nube que lo explique, o un consumo que no cuadra con la curva, es a menudo la primera señal de que algo en la planta no está haciendo lo que debe.
¿Sabes cuántas interfaces de tu planta solar responden desde internet? Te ayudamos a inventariar los equipos conectados, a revisar cómo está integrada la monitorización y a dejarla en solo lectura sin perder datos — y, si falta la curva de consumo para contrastar la producción, la obtenemos de Datadis (la plataforma oficial de los distribuidores eléctricos) con tu autorización. Diagnóstico de 30 minutos, sin compromiso.
Fuentes: Modat y NCSC-NL, informe «To See the Wind and the Sun» (octubre de 2026); Moncloa.com (31-oct-2026) e Infobae/EFE (6-oct-2026) sobre el informe; Help Net Security (cifras por país); recomendaciones del Centro Nacional de Ciberseguridad de Países Bajos; estado de transposición de la Directiva NIS2 en España (anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, enero de 2025; recurso de la Comisión Europea ante el TJUE, julio de 2026).